


 ℃
Сайтът на Парис Хилтън използван за уеб атаки
Наука 14.01.2009 11:03
Web сайтът на Парис Хилтън е бил хакнат и е заразявал посетителите си със зловредни програми тип „троянски кон", проектирани да крадат чувствителна информация от инфектираните компютри. „Пробивът" е бил открит от доставчика на защитни програми ScanSafe, който е заявил, че сайтът Parishilton.com е бил компрометиран от петък, 9 януари.
Посетителите на сайта са атакувани с изскачащ прозорец, който ги принуждава да свалят софтуер, за да се подобри видимостта на сайта.
Независимо дали кликнат върху "yes" или "no" в този прозорец, сайтът се опитва да зареди на компютъра „троянска" програма, позната като Trojan-Spy.Zbot.YETH.
"Popup прозорецът води до директория в уеб сайта, откъдето се сваля зловредния код, обяснява Мари Ландсман, развоен специалист в ScanSafe.
След като се инсталира, троянецът краде онлайн информация и се опитва да инсталира още зловреден софтуер в компютъра на жертвата."
Ландсман смята, че хиляди други Web сайтове също обслужват този тип атака.
Все пак Parishilton.com, официален сайт на скандалната звезда, е най-познатата цел.
„Големият удар с Парис Хилтън е броят на посетителите, които тя привлича, казва Ландсман.
Рисковете са двойно по-големи при компроментиране на уеб сайт с голяма популярност."
Ситуацията се влошава допълнително от факта, че повечето антивирусни програми не успяват да идентифицират троянския кон, използващ Parishilton.com.
В понеделник следобяд само 12 от 37 тествани производители са разпознали зловредния код. /IDG.BG
 CHF |
1 | 2.10463 |
 GBP |
1 | 2.24498 |
 RON |
10 | 3.83729 |
 TRY |
100 | 3.87564 |
 USD |
1 | 1.66355 |
Последни новини
- 21:38 Хороскоп за вторник, 29 септември 2026 г.
- 19:36 Социалното министерство обмисля гъвкавите форми на заетост за родители
- 19:28 Пушилин: Киев подготвя украинците за реална мобилизация на жени
- 19:21 Силвестър Сталоун: Баща ми ме пребиваше, майка ми никога не ме прегърна
- 19:13 За първи път партията на Льо Пен ще има група във френския Сенат
- 19:06 Възможно е Венера да е "погълнала" собствената си луна
- 18:58 Петима младежи са в болница, след като 18-годишен обърна колата си по таван и я заби в мантинела
- 18:50 ЕС отпуска 61 млн. евро помощ за Етиопия на фона на ново напрежение в страната
Водещите новини
-
България 28.09.2026 17:57
Донев: Нарушение на закона е, ако ви подарят домашна ракия, но няма да ви проверяваме вкъщи
-
ЕС и Свят 28.09.2026 14:08
Украинският премиер: Руските удари може да ни оставят без интернет
-
ЕС и Свят 28.09.2026 10:37
Американските военни са се изтеглили напълно от Ирак
Варна<+>
-
Варна<+> 28.09.2026 09:59
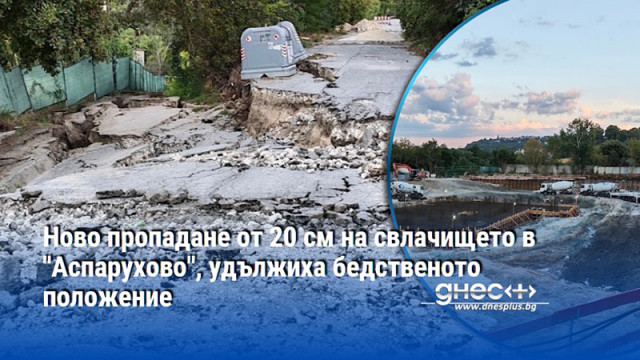
Ново пропадане от 20 см на свлачището в "Аспарухово", удължиха бедственото положение
-
Варна<+> 27.09.2026 10:56
71-годишен загина в катастрофа на пътя Варна-Добрич
-
Варна<+> 26.09.2026 22:14
България е 5-а в света по кикбокс! Варненските бойци с 2 златни и 3 бронзови медала от Италия