


 ℃
Разкриха голям пропуск в сигурността на Gmail
Наука 12.06.2014 12:49
Разкриха сериозен пропуск в системата за сигурност на Gmail на Гугъл, който може да е позволил извличането на милиони адреси, съобщава в. "Дейли мейл".
Пропускът излязъл наяве едва когато израелски учен в областта на сигурността алармирал Гугъл. Компанията съобщи, че той вече е поправен и платила на изследователя за предупреждението. Орен Хафиф твърди, че проблемът не е довел до разкриването на пароли, но може да е направил потребителите уязвими спрямо спам, фишинг (достъп до конфиденциални данни на потребителя) или атаки за разбиване на паролата.
"Приложих атака с груба сила срещу токен в унифицирания локатор на ресурси на Gmail, за да извадя всички имеил адреси в Гугъл. Можех да правя това безкрайно", написа Хафиф на блога си тази седмица. "Имам всички основания да смятам, че всеки Gmail адрес може да е бил подкопан", допълни той.
Според Хафиф проблемът засегнал не само отделните потребители на Gmail, а също и всички компании, които използват Гугъл, за да хоства имейлите им, включително самият Гугъл. Заради пропуска в сигурността може да се използва функцията за споделяне на Gmail, която позволява на потребител да "делегира" достъп до своя акаунт. Кликвайки върху уеб адресите, Хафиф установил, че е възможно да се разкрие имейл адресът на случаен потребител.
Чрез автоматизирана промяна на шифъра със софтуер, наречен DirBuster, той успял да събере 37 000 Gmail адреса за около два часа. Хафиф твърди, че Гугъл се нуждаел от един месец, за да поправи пропуска след предупреждението му. Той получил като награда 500 долара от интернет гиганта. /БГНЕС
Пропускът излязъл наяве едва когато израелски учен в областта на сигурността алармирал Гугъл. Компанията съобщи, че той вече е поправен и платила на изследователя за предупреждението. Орен Хафиф твърди, че проблемът не е довел до разкриването на пароли, но може да е направил потребителите уязвими спрямо спам, фишинг (достъп до конфиденциални данни на потребителя) или атаки за разбиване на паролата.
"Приложих атака с груба сила срещу токен в унифицирания локатор на ресурси на Gmail, за да извадя всички имеил адреси в Гугъл. Можех да правя това безкрайно", написа Хафиф на блога си тази седмица. "Имам всички основания да смятам, че всеки Gmail адрес може да е бил подкопан", допълни той.
Според Хафиф проблемът засегнал не само отделните потребители на Gmail, а също и всички компании, които използват Гугъл, за да хоства имейлите им, включително самият Гугъл. Заради пропуска в сигурността може да се използва функцията за споделяне на Gmail, която позволява на потребител да "делегира" достъп до своя акаунт. Кликвайки върху уеб адресите, Хафиф установил, че е възможно да се разкрие имейл адресът на случаен потребител.
Чрез автоматизирана промяна на шифъра със софтуер, наречен DirBuster, той успял да събере 37 000 Gmail адреса за около два часа. Хафиф твърди, че Гугъл се нуждаел от един месец, за да поправи пропуска след предупреждението му. Той получил като награда 500 долара от интернет гиганта. /БГНЕС
 CHF |
1 | 2.10463 |
 GBP |
1 | 2.24498 |
 RON |
10 | 3.83729 |
 TRY |
100 | 3.87564 |
 USD |
1 | 1.66355 |
Последни новини
- 08:41 България пропиля два гейма аванс и приключи с Европейското по най-болезнения начин
- 08:31 Росен Йорданов: Открити са снимки на Ивайло Калушев и баща му с голи младежи
- 00:07 Хороскоп за неделя, 20 септември 2026 г.
- 19:36 Томи Лий Джоунс на 80 г.: животът на легендата зад суровото лице
- 19:25 Нови открития в древноегипетска крепост включват ритуално погребение на кон
- 19:13 Какво знаем за идеята Канада да стане "асоцииран член" на ЕС
- 19:02 Илия Лазаров: Андрей Гюров няма капацитета да взема самостоятелни решения
- 18:50 Иран екзекутира мъж за шпионаж в полза на Израел
Водещите новини
-
България 19.09.2026 14:37
Земеделският министър призна, че повишаване на цената на хляба ще има, но няма да е сериозно
-
ЕС и Свят 19.09.2026 11:53
Путин: Лидерите на Европа използват украинците като пушечно месо
-
ЕС и Свят 19.09.2026 11:42
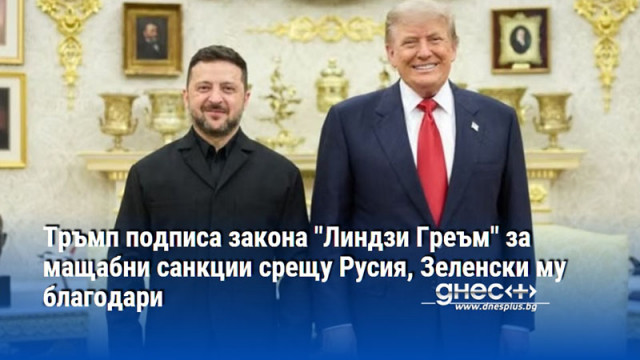
Тръмп подписа закона "Линдзи Греъм" за мащабни санкции срещу Русия, Зеленски му благодари
Варна<+>
-
Варна<+> 19.09.2026 17:20
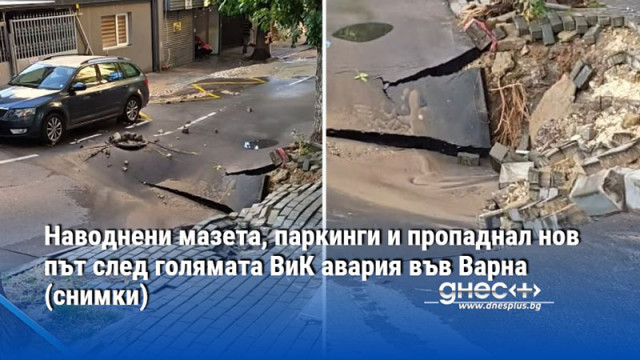
Наводнени мазета, паркинги и пропаднал нов път след голямата ВиК авария във Варна (снимки)
-
Варна<+> 19.09.2026 09:34
Дисциплинарки срещу трима нотариуси заради „Баба Алино“
-
Варна<+> 18.09.2026 11:24
Проф. д-р Емил Ковачев е избран за Декан на Факултета по медицина в МУ-Варна