


 ℃
Обновление срина хиляди РС по света
Наука 30.06.2015 19:17
Хиляди компютри по целия свят излязоха от строя след обновление на фърмуера на решение за сигурност на Sophos. Кол-центърът на неназована компания за антивируси, разположен в Австралия, също е изпаднал в режим офлайн.
Обновлението до версия 4.0.2.3 касае интернет-шлюза на Sophos, който блокира мрежови заплахи и управлява политиките на достъп до уеб сайтове, предаде The Register. Проблемът е предизвикан от анулирането на всички ключове за кодиране на SSL 3.0, използвани от софтуера за виртуализация Citrix Receiver в кол центъра, който служи за отдалечен достъп до операционната система и приложенията.
Британският разработчик Sophos е анулирал ключовете напълно съзнателно, за да подсигури потребителите срещу уязвимостта Poodle, открита от Google през октомври 2014 г. Тя позволява на злонамерени лица да получат достъп до комуникации, кодирани с протокола SSL 3.0.
Анулирани са ключовете във всички версии на Citrix Receiver освен последната, тъй като в нея разработчикът е отстранил уязвимостта. Според администраторите от кол-центъра, Sophos не е предупредила, че предприема подобен ход.
В резултат, австралийският кол-център на неназованата антивирусна компания е останал офлайн в продължение на две денонощия – толкова време е било необходимо за техническа поддръжка от Sophos и установяване на проблема.
Освен това на администраторите се е наложило да направят непланирано обновление на Citrix Receiver до последната версия, тъй като Sophos не е могла да предложи връщане към състоянието преди обновлението. В началото на седмицата работата на кол-центъра все още не напълно възстановена, тъй като обновлението на Citrix Receiver изисква продължително време./technews.bg
Обновлението до версия 4.0.2.3 касае интернет-шлюза на Sophos, който блокира мрежови заплахи и управлява политиките на достъп до уеб сайтове, предаде The Register. Проблемът е предизвикан от анулирането на всички ключове за кодиране на SSL 3.0, използвани от софтуера за виртуализация Citrix Receiver в кол центъра, който служи за отдалечен достъп до операционната система и приложенията.
Британският разработчик Sophos е анулирал ключовете напълно съзнателно, за да подсигури потребителите срещу уязвимостта Poodle, открита от Google през октомври 2014 г. Тя позволява на злонамерени лица да получат достъп до комуникации, кодирани с протокола SSL 3.0.
Анулирани са ключовете във всички версии на Citrix Receiver освен последната, тъй като в нея разработчикът е отстранил уязвимостта. Според администраторите от кол-центъра, Sophos не е предупредила, че предприема подобен ход.
В резултат, австралийският кол-център на неназованата антивирусна компания е останал офлайн в продължение на две денонощия – толкова време е било необходимо за техническа поддръжка от Sophos и установяване на проблема.
Освен това на администраторите се е наложило да направят непланирано обновление на Citrix Receiver до последната версия, тъй като Sophos не е могла да предложи връщане към състоянието преди обновлението. В началото на седмицата работата на кол-центъра все още не напълно възстановена, тъй като обновлението на Citrix Receiver изисква продължително време./technews.bg
 CHF |
1 | 2.10463 |
 GBP |
1 | 2.24498 |
 RON |
10 | 3.83729 |
 TRY |
100 | 3.87564 |
 USD |
1 | 1.66355 |
Последни новини
- 23:45 Хороскоп за четвъртък, 17 септември 2026 г.
- 19:35 НАП ще проверява милионерите от заплати заради данък "дивидент"
- 19:27 Турски дрон за първи път изстреля балистична ракета над Черно море (видео)
- 19:20 Том Круз демонстрира впечатляваща физика на 64 години
- 19:13 Американските военни тестват ядрен реактор за космоса
- 19:05 Мъже на 56 и 61 години са жертвите при катастрофата край Сливен
- 18:57 ЕК предлага Канада да стане първият асоцииран член на ЕС
- 18:50 Кораб заседна в българо-румънския участък на Дунав
Водещите новини
-
България 16.09.2026 13:02
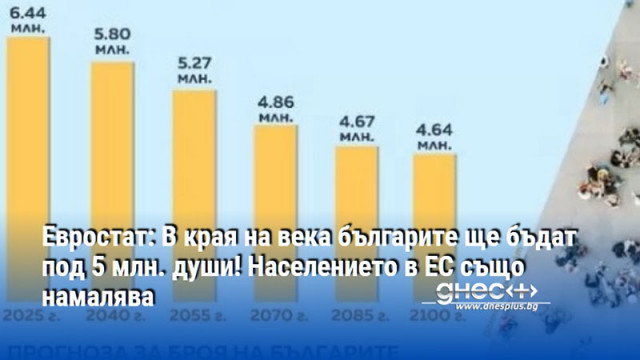
Евростат: В края на века българите ще бъдат под 5 млн. души! Населението в ЕС също намалява
-
ЕС и Свят 16.09.2026 12:45
Снимки разкриват мащабни щети по американски бази в Близкия Изток след ирански атаки
-
ЕС и Свят 16.09.2026 11:05
MI6: Примирие във войната в Украйна не се очертава преди следващата пролет
Варна<+>
-
Варна<+> 15.09.2026 13:10
1164 ученици изпълниха училищния двор на Средно училище „Гео Милев“ в първия учебен ден
-
Варна<+> 15.09.2026 12:51
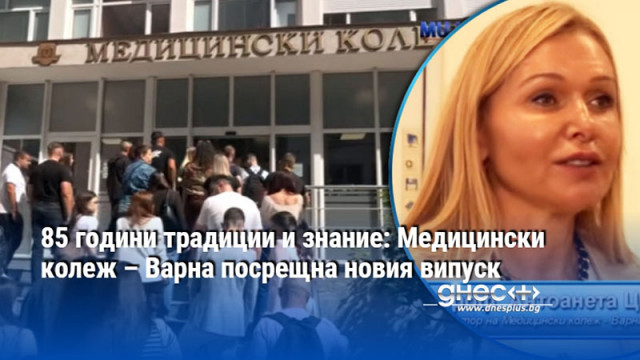
85 години традиции и знание: Медицински колеж – Варна посрещна новия випуск
-
Варна<+> 14.09.2026 15:35
Двама намушкани с нож след забележка заради побой над куче във Варна