


 ℃
Лъжлив антивирус атакува Twitter потребители
Наука 24.01.2011 13:11
Нова заплаха за Twitter потребители откриха експерти по сигурността. Атакуващите използват компрометирани Twitter акаунти, за да публикуват туитове с връзки към различни уеб страници, като използват услугата за съкратени линкове goo.gl с цел да скрият истинския адрес на атакуващия сайт.
Когато потребителите кликнат на линковете, те биват препращани чрез goo.gl към т.нар. „трети" страници, които всъщност извършват атаката. Те зареждат фалшиви предупреждения за сигурността и се опитват да излъжат потребителите да свалят измамнически антивирусен инструмент.
От Twitter съобщиха, че работят по отстраняване на зловредните линкове и че е анулирал паролите за компрометираните сайтове, от които се разпространява заразата.
Използването на фалшиви антивируси е отдавнашна тактика на кибер престъпниците, опитващи се да заразят потребителите с малуер или да ги накарат да платят за безполезен софтуер.
Услугите за съкращаване на линкове станаха особено актуални в последните месеци сред кибер престъпния контингент, тъй като позволяват лесно да се скрие истинския адрес на сайтовете, от които се извършва атаката.
Според експерти от McAfee, атаките се извършват от машини, инфектирани със „социални" троянци от рода на Koobface. /TechNews.bg
Когато потребителите кликнат на линковете, те биват препращани чрез goo.gl към т.нар. „трети" страници, които всъщност извършват атаката. Те зареждат фалшиви предупреждения за сигурността и се опитват да излъжат потребителите да свалят измамнически антивирусен инструмент.
От Twitter съобщиха, че работят по отстраняване на зловредните линкове и че е анулирал паролите за компрометираните сайтове, от които се разпространява заразата.
Използването на фалшиви антивируси е отдавнашна тактика на кибер престъпниците, опитващи се да заразят потребителите с малуер или да ги накарат да платят за безполезен софтуер.
Услугите за съкращаване на линкове станаха особено актуални в последните месеци сред кибер престъпния контингент, тъй като позволяват лесно да се скрие истинския адрес на сайтовете, от които се извършва атаката.
Според експерти от McAfee, атаките се извършват от машини, инфектирани със „социални" троянци от рода на Koobface. /TechNews.bg
 CHF |
1 | 2.10463 |
 GBP |
1 | 2.24498 |
 RON |
10 | 3.83729 |
 TRY |
100 | 3.87564 |
 USD |
1 | 1.66355 |
Последни новини
- 18:58 Вдигнаха по тревога шведски и финландски изтребители, за да прехванат руски военни самолети
- 18:50 КФН блокира достъпа до сайт, обещаващ „гарантирани“ печалби от инвестиции
- 18:43 Как тревожността негативно влияе на здравето
- 18:36 Кабинетът "Радев" иска да връща данъка върху мощни коли с акцизи до 12 500 €
- 18:28 Франция превъоръжи украинските изтребители Mirage: Нови боеприпаси срещу руските ракети и дронове
- 18:21 Външно отговори на Муцунски: Добросъседските отношения са условие за напредък към членство в ЕС
- 18:13 Боряна Димитрова: Над 6,5 млн. избиратели в списъците е нереалистично
- 18:06 Кирил Дмитриев: Не е чудно, че Киев иска войната да продължи
Водещите новини
-
Варна<+> 25.09.2026 17:48
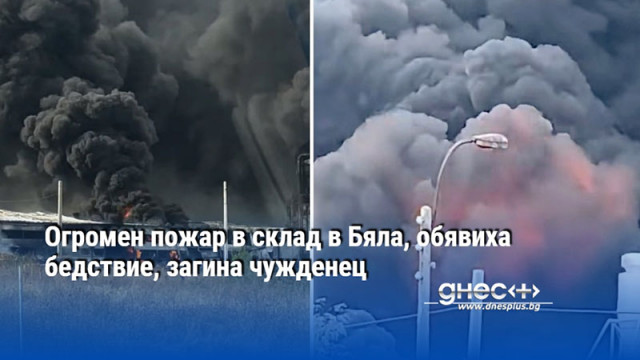
Огромен пожар в склад в Бяла, обявиха бедствие, загина чужденец
-
ЕС и Свят 25.09.2026 12:50
Лавров поиска от ООН подробно разследване на "инсценировката в Буча"
-
ЕС и Свят 25.09.2026 13:05
Марин льо Пен: Не искам Франция да воюва с ядрена сила като Русия
Варна<+>
-
Варна<+> 25.09.2026 17:48
Огромен пожар в склад в Бяла, обявиха бедствие, загина чужденец
-
Варна<+> 25.09.2026 10:41
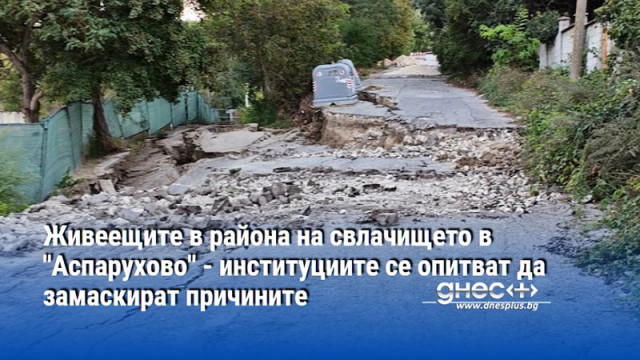
Живеещите в района на свлачището в "Аспарухово" - институциите се опитват да замаскират причините
-
Варна<+> 24.09.2026 12:52
Фонтан изби в Раннохристиянската епископска базилика на Одесос в Гръцката махала във Варна