


 ℃
Хакери показаха „вратички” към iPhone
Наука 26.10.2010 11:15
Различни начини за проникване в смартфона Apple iPhone и кражба на потребителска информация от популярни уеб-услуги бяха обсъждани на конференция в Сан Диего относно компютърната безопасност.
Експертът по кибербезопасност Ерик Монти демонстрира начин за получаване на пълен достъп до чужд iPhone. За целта той използва „вратичка", открита през лятото от създателите на услугата JailBreakMe (уеб-услуга, опростяваща процедурата по проникването в устройствата на Apple).
В демонстрацията на Монти на жертвата предложили линк към уебсайт, от който трябвало да свали файл в PDF формат. Във файла се криела програма, предоставяща неограничени привилегии в системата (rootkit). В крайна сметка злосторникът получавал възможност да изпълнява всякакви действия в устройството на жертвата.
Монти също така разкрива някои възможности, с които се сдобива хакерът в дадения случай. Например, ако на устройството на жертвата е инсталирана програмата Square, която служи за извършване на разплащания чрез кредитната карта на потребителя, злосторникът може да получи достъп до транзакциите.
Участниците в конференцията демонстрираха и начините за кражба на потребителски данни от ползващите различни социални мрежи като Facebook, Twitter, Hotmail и Flickr. Работата е там, че тези мрежи използват обикновения, некриптиран хипертекст протокол http, поради което злосторникът може да прихване логина и паролата на потребителя.
За целта е достатъчно само да се следи целия трафик между компютъра на конкретния потребител и сървърите на дадена уеб-услуга. Услугите на Google обаче използват криптирания протокол https, поради което описаният начин на проникване не се отнася за тях. /kaldata.com
Експертът по кибербезопасност Ерик Монти демонстрира начин за получаване на пълен достъп до чужд iPhone. За целта той използва „вратичка", открита през лятото от създателите на услугата JailBreakMe (уеб-услуга, опростяваща процедурата по проникването в устройствата на Apple).
В демонстрацията на Монти на жертвата предложили линк към уебсайт, от който трябвало да свали файл в PDF формат. Във файла се криела програма, предоставяща неограничени привилегии в системата (rootkit). В крайна сметка злосторникът получавал възможност да изпълнява всякакви действия в устройството на жертвата.
Монти също така разкрива някои възможности, с които се сдобива хакерът в дадения случай. Например, ако на устройството на жертвата е инсталирана програмата Square, която служи за извършване на разплащания чрез кредитната карта на потребителя, злосторникът може да получи достъп до транзакциите.
Участниците в конференцията демонстрираха и начините за кражба на потребителски данни от ползващите различни социални мрежи като Facebook, Twitter, Hotmail и Flickr. Работата е там, че тези мрежи използват обикновения, некриптиран хипертекст протокол http, поради което злосторникът може да прихване логина и паролата на потребителя.
За целта е достатъчно само да се следи целия трафик между компютъра на конкретния потребител и сървърите на дадена уеб-услуга. Услугите на Google обаче използват криптирания протокол https, поради което описаният начин на проникване не се отнася за тях. /kaldata.com
 CHF |
1 | 2.10463 |
 GBP |
1 | 2.24498 |
 RON |
10 | 3.83729 |
 TRY |
100 | 3.87564 |
 USD |
1 | 1.66355 |
Последни новини
- 01:04 Хороскоп за събота, 26 септември 2026 г.
- 21:02 Пожарът в Бяла изпепели производствена база на 2 декара месец преди да заработи
- 19:36 Отбелязват деня на Доли Партън с паради, розови светлини и кампании за даряване на книги
- 19:28 Откриха 17 000 литра гориво без акцизни документи в цистерна на АМ "Тракия"
- 19:21 Пиян тийнейджър вилня с мачете по улиците на Камено и потроши автомобил
- 19:13 Дори най-близките на Лейди Гага не знаели, че е станала майка
- 19:05 Млад мъж загина под кола, докато я ремонтира
- 18:58 Вдигнаха по тревога шведски и финландски изтребители, за да прехванат руски военни самолети
Водещите новини
-
Варна<+> 25.09.2026 21:02
Пожарът в Бяла изпепели производствена база на 2 декара месец преди да заработи
-
ЕС и Свят 25.09.2026 12:50
Лавров поиска от ООН подробно разследване на "инсценировката в Буча"
-
ЕС и Свят 25.09.2026 13:05
Марин льо Пен: Не искам Франция да воюва с ядрена сила като Русия
Варна<+>
-
Варна<+> 25.09.2026 21:02
Пожарът в Бяла изпепели производствена база на 2 декара месец преди да заработи
-
Варна<+> 25.09.2026 17:48
Огромен пожар в склад в Бяла, обявиха бедствие, загина чужденец
-
Варна<+> 25.09.2026 10:41
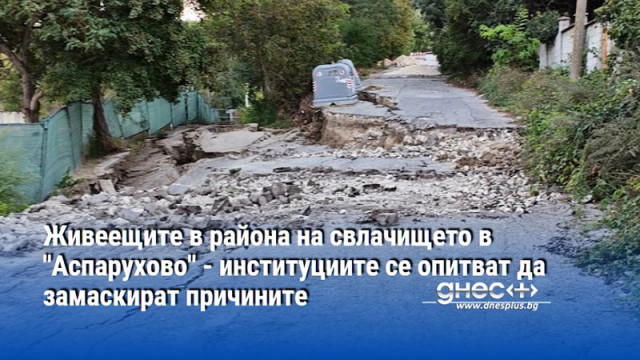
Живеещите в района на свлачището в "Аспарухово" - институциите се опитват да замаскират причините