


 ℃
Атаките в мрежата стават все по-разнообразни
Наука 04.04.2007 12:32
Win32/PSW.Agent.NCC стана най-популярната заплаха за месец март, според системата на ESET за докалади ThreatSense.net. Останалите вредители се намират на много малка разлика. Кибер престъпниците не разчитат на един или два вида вредители, а на широк спектър заплахи.
Все пак key logger-ът Agent.NCC зае първата позиция. Този тип вредители се опитват да откраднат пароли и лични данни, като се закрепят към драйвърите на клавиатурата или изцяло ги заменят. Netsky.Q се промъква на второ място. Един от най-забележителните семейства червеи, които някога за атакували глобалната мрежа – Netsky, отново се появи в челните позиции.
Повече от година след първоначалната си поява Netsky няма намерение да изчезва. „Успехът” му се дължи на изключително изобретателната генерираща процедура, която позволява да изкарва нови варианти на себе си всеки път, когато се появява. Agent.AWF е на трето място. Най-успешният начин да изкараш пари чрез кибер престъпления е чрез създаването на т.нар. мрежи зомбирани компютри – наистина мощно оръжие. Затова не е изненада, че на трето място откриваме троянец, чиято цел е създаването тъкмо на такива мрежи. IWin32/TrojanDownloader.Agent.AWF изтегля зловреден код от уеб-сайтове, след като се инсталира на компютъра. Заразените мрежи се използват за DoS атаки и разпространяване на спам.
Boran задържа четвъртото място. Win32/Adware.Boran е представител на друг много популярен зловреден код – adware, или рекламен софтуер. Boran инсталира BHO (browser help object), поле с инструмент, който изкарва popup съобщения, докато потребителят сърфира мрежата.
На пето място стои Win32/PSW.QQRob, - троянец, чиято цел е да записва потребителските активности и да събира поверителна информация, като пароли и номера на кредитни карти.
На шесто място е Win32/Adware.Yisou – рекламен софтуер, който се разпространява предимно в Азия, на седмо място - Win32/Perlovga - вирус, който след инсталация се опитва да се свърже с отдалечени сайтове. Perlovga се маскира като Windows процес.
На последните места са три троянеца (win32/Medbot.HF, Win32/Nuwar.gen and Win32/BHO.G). Резултатите от доклада на ThreatSense за месец март потвърждават добре познатата тенденция в света на кибер престъпленията – заплахите се стремят да останат незабелязани. Това е свързано до голяма степен и с мотивацията на създателите на зловреден код – да извлекат финансова изгода, вместо чест и слава. Загубата на поверителна информация не е основният проблем, вече става дума за кражба на поверителна информация. Зомбираните компютри се използват за удари по конкуренти с цел спиране на дейността им, а спамът се превръща в най-евтиния начин за реклама. /БГНЕС
 CHF |
1 | 2.10463 |
 GBP |
1 | 2.24498 |
 RON |
10 | 3.83729 |
 TRY |
100 | 3.87564 |
 USD |
1 | 1.66355 |
Последни новини
- 15:45 Експерт: Украйна е загубила над 80% от износа си през Одеса след удари по Измаил
- 15:34 Бразилия гласува на общи избори с оспорвана президентска надпревара
- 15:22 Мерц пристигна изненадващо в Киев - обещава дронове прехващачи и далекобойни оръжия
- 15:11 Медведев изброи условията за мир с Украйна: Неутралитет и отказ от ядрено оръжие!
- 15:01 Юлиян Янков-Картофа се предаде в Гърция, пак заговори за натиск от страна на Кандев
- 14:50 Генералната прокуратура на ОАЕ потвърди: Инцидентът с "Флайдубай" е опит за терористична атака
- 14:38 Повече от секссимвол: Бунтът на една икона срещу собствения ѝ образ
- 14:27 Началникът на затворите в Тенеси подава оставка след неуспешната екзекуция на Криста Пайк
Водещите новини
-
България 04.10.2026 14:00
Гълъб Донев: Дефицитът ще достигне 5,7% в края на годината. Ще има пълна забрана на хазарта
-
ЕС и Свят 04.10.2026 15:11
Медведев изброи условията за мир с Украйна: Неутралитет и отказ от ядрено оръжие!
-
ЕС и Свят 04.10.2026 15:45
Експерт: Украйна е загубила над 80% от износа си през Одеса след удари по Измаил
Варна<+>
-
Варна<+> 01.10.2026 13:50
Пострадалите в Морската градина са служители на общинско предприятие
-
Варна<+> 01.10.2026 12:05
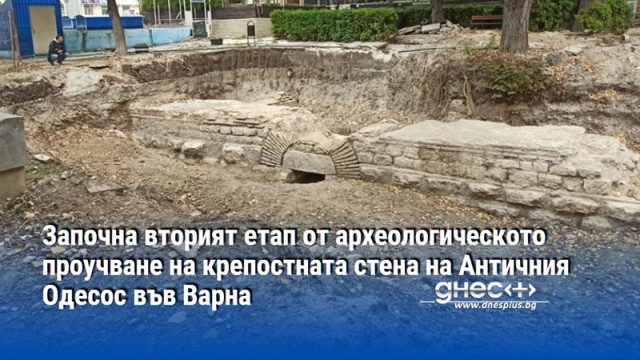
Започна вторият етап от археологическото проучване на крепостната стена на Античния Одесос във Варна
-
Варна<+> 01.10.2026 11:59
Мъж и жена са в болница, клон от дърво е падна върху тях в Морската градина във Варна