


 ℃
Microsoft забранява „болните” компютри?
Наука 07.10.2010 10:04
Експерти по сигурността от Microsoft призоваха за международно сътрудничество на разработчици на софтуер и служители по сигурността за предотвратяване на свързването към интернет на заразени компютри.
Скот Чарни, корпоративен вицепрезидент на Microsoft Trustworthy Computing, обяснява в официалния фирмен блог на редмъндската корпорация, че в момента незащитените или компрометирани компютри представляват заплаха за други системи, точно като болните или неваксинирани хора.
По тази причина от Microsoft призовават за прилагането на "План за здраве" за интернет, обхващащ четири точки. На първо място трябва да бъде установено и дефинирано, кой компютър е здрав. Тази дефиниция би могла да се основава на активни мерки от страна на клиента и евентуалното наличие на зловреден софтуер.
Като втора стъпка трябва да бъде създадена сигурна система от сертификати, за да се избегне фалшифициране на данните.
След това тези сертификати трябва да бъдат предоставени на съответните доставчици за достъп, така че при проблеми компаниите да имат бърз достъп до тях и да могат да прекъснат връзката на заразените системи с Интернет.
Четвъртата необходима стъпка е създаването на правна рамка.
Само с такава система би било възможно, да се наблюдават и контролират от международни, национални и местни здравни агенции възможните "болести", за да може, ако е необходимо, да се предприемат и карантинни мерки за осигуряване защита на други системи, казва Чарни. /kaldata.com
Скот Чарни, корпоративен вицепрезидент на Microsoft Trustworthy Computing, обяснява в официалния фирмен блог на редмъндската корпорация, че в момента незащитените или компрометирани компютри представляват заплаха за други системи, точно като болните или неваксинирани хора.
По тази причина от Microsoft призовават за прилагането на "План за здраве" за интернет, обхващащ четири точки. На първо място трябва да бъде установено и дефинирано, кой компютър е здрав. Тази дефиниция би могла да се основава на активни мерки от страна на клиента и евентуалното наличие на зловреден софтуер.
Като втора стъпка трябва да бъде създадена сигурна система от сертификати, за да се избегне фалшифициране на данните.
След това тези сертификати трябва да бъдат предоставени на съответните доставчици за достъп, така че при проблеми компаниите да имат бърз достъп до тях и да могат да прекъснат връзката на заразените системи с Интернет.
Четвъртата необходима стъпка е създаването на правна рамка.
Само с такава система би било възможно, да се наблюдават и контролират от международни, национални и местни здравни агенции възможните "болести", за да може, ако е необходимо, да се предприемат и карантинни мерки за осигуряване защита на други системи, казва Чарни. /kaldata.com
 CHF |
1 | 2.10463 |
 GBP |
1 | 2.24498 |
 RON |
10 | 3.83729 |
 TRY |
100 | 3.87564 |
 USD |
1 | 1.66355 |
Последни новини
- 01:04 Хороскоп за събота, 26 септември 2026 г.
- 21:02 Пожарът в Бяла изпепели производствена база на 2 декара месец преди да заработи
- 19:36 Отбелязват деня на Доли Партън с паради, розови светлини и кампании за даряване на книги
- 19:28 Откриха 17 000 литра гориво без акцизни документи в цистерна на АМ "Тракия"
- 19:21 Пиян тийнейджър вилня с мачете по улиците на Камено и потроши автомобил
- 19:13 Дори най-близките на Лейди Гага не знаели, че е станала майка
- 19:05 Млад мъж загина под кола, докато я ремонтира
- 18:58 Вдигнаха по тревога шведски и финландски изтребители, за да прехванат руски военни самолети
Водещите новини
-
Варна<+> 25.09.2026 21:02
Пожарът в Бяла изпепели производствена база на 2 декара месец преди да заработи
-
ЕС и Свят 25.09.2026 12:50
Лавров поиска от ООН подробно разследване на "инсценировката в Буча"
-
ЕС и Свят 25.09.2026 13:05
Марин льо Пен: Не искам Франция да воюва с ядрена сила като Русия
Варна<+>
-
Варна<+> 25.09.2026 21:02
Пожарът в Бяла изпепели производствена база на 2 декара месец преди да заработи
-
Варна<+> 25.09.2026 17:48
Огромен пожар в склад в Бяла, обявиха бедствие, загина чужденец
-
Варна<+> 25.09.2026 10:41
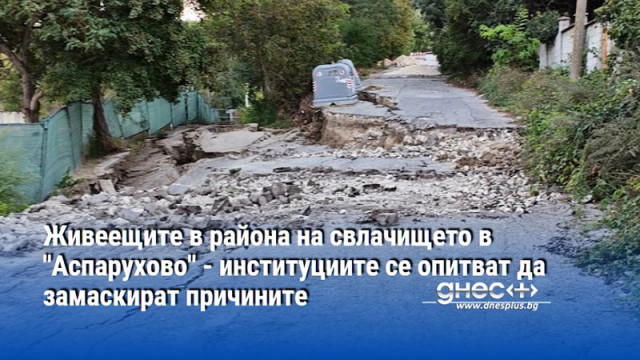
Живеещите в района на свлачището в "Аспарухово" - институциите се опитват да замаскират причините